
Přehrát podcast
Útočníci si firmu nejdříve „proklepnou“
Povědomí firem o kybernetických hrozbách je podle Marka Vařila výrazně vyšší než před deseti lety. Zároveň jsou ale útoky sofistikovanější. Začít mohou obyčejným e-mailem, na který zaměstnanec klikne, ale také cíleným útokem na konkrétní firmu.
„Oni si víceméně nejdříve udělají profil té firmy, pokud na ni chtějí cílit. Zjistí si, kolik má zaměstnanců, jaké má zisky a tak dále, jestli se jim to vyplatí,“ popisuje M. Vařil. Útočníci navíc nehledají pouze data. Zajímají se také o zálohy, protože jejich zničením nebo zašifrováním výrazně zvýší tlak na firmu, aby zaplatila.
Nestačí mít zálohu. Musí být chráněná
Jedním z největších omylů je představa, že samotná existence zálohy znamená bezpečí. Zálohy by měly být chráněny proti změně či zašifrování a uložené na více nezávislých místech. Jedna kopie by měla být mimo hlavní lokalitu firmy.
Důvodem přitom nemusí být jen ransomware. Stejný problém může způsobit požár nebo jiná havárie serverovny. „Když nemáte, kde byste to vzal, protože jste měl jeden backup, který byl ve stejné serverovně jako produkční infrastruktura, tak o něj přijdete úplně stejně. A je jedno, že jste měl nejlepší zálohy na světě,“ upozorňuje M. Vařil. Doporučená strategie proto pracuje s několika nezávislými kopiemi a různými typy úložišť – například vlastní infrastrukturou, cloudem, rotačními disky nebo páskami.
Immutable neznamená, že je problém vyřešený
Důležitou ochranou je immutable backup, tedy neměnná záloha, kterou po předem stanovenou dobu nelze smazat, přepsat nebo zašifrovat. Samotná neměnnost ale nemusí stačit. Pokud by útočník získal přístup k záloze, může se pokusit data zcizit a následně firmu vydírat jejich zveřejněním. Proto má význam také šifrování vlastním klíčem. Ještě důležitější je ale ověřit, že záloha skutečně funguje.
Máte zálohu. Ale dokážete z ní firmu obnovit?
Firma může mít zálohy na více místech, chráněné proti ransomwaru a šifrované vlastním klíčem. Pokud ale nikdy neověřila, zda z nich dokáže skutečně obnovit celý systém, může při útoku zjistit, že jí část infrastruktury chybí.
„Můžete mít krásný backup, který je immutable, zašifrovaný vlastním klíčem a uložený na více místech. Pokud ale nevíte, jestli ho v době, kdy ho budete nejvíc potřebovat, dokážete obnovit, a jestli vám zároveň naběhne operační systém a budou fungovat služby jako předtím, máte vlastně jenom půlku,“ vysvětluje.
Moderní řešení dokážou testovat obnovu až do stavu, kdy naběhne operační systém, lze se přihlásit a fungují konkrétní služby. „Pokud máte data, ale neumíte je obnovit, útok bude vlastně úspěšný,“ shrnuje Vařil.
RTO a RPO: jak rychle se firma musí vrátit do provozu?
Rychlost obnovy závisí na velikosti firmy, množství dat a významu jednotlivých systémů. U výrobní společnosti může každá hodina odstávky znamenat značnou ztrátu, zatímco archivní úložiště může počkat.
V zálohování se pro tyto požadavky používají pojmy RTO a RPO. RTO určuje, jak dlouho může být systém mimo provoz, RPO zase vyjadřuje, o jaké množství dat je firma ochotná maximálně přijít.
Firma by proto měla vědět, které systémy jsou kritické a v jakém pořadí se mají obnovovat. „Kritické systémy se budou obnovovat první, ať už je to personalistika, účtárna, výrobní systémy a tak dál. A když mají nějaký file server, který zajišťuje archiv, tak ten až naposled,“ říká Vařil.
Cloud není automaticky záloha
Ani data uložená v Microsoft 365, SharePointu nebo Teams nejsou automaticky v bezpečí. Firmy proto stále častěji zálohují také cloudová data – do vlastní infrastruktury nebo do jiného cloudu. „Spousta firem si dnes uvědomuje, že ani data uložená v cloudu nejsou automaticky v bezpečí a potřebují je zálohovat,“ říká. Smyslem je především snížit závislost na jediném poskytovateli a mít další nezávislou kopii dat.
Za cybersecurity nemůže odpovídat jen IT
Kybernetická bezpečnost už není pouze technickým tématem pro IT. Pokud útok znamená zastavení výroby, ztrátu smluv nebo měsíců práce zaměstnanců, jde o přímé podnikatelské riziko. Firmy často mění přístup až poté, co o data skutečně přijdou. Stejně nebezpečná je představa, že po útoku stačí koupit nové počítače a začít znovu. „Najednou nemáte smlouvy, nemáte vůbec nic,“ upozorňuje.
Každý majitel nebo manažer firmy by proto měl svému IT položit několik základních otázek: Co všechno zálohujeme? Kde jsou zálohy uložené? Je alespoň jedna kopie mimo firmu? Jsou chráněné proti ransomwaru? A hlavně – vyzkoušeli jsme si někdy, že z nich skutečně dokážeme firmu obnovit?
Pokud na ně firma zná konkrétní odpovědi, je výrazně blíž tomu, aby v případě útoku nezůstala jen s pocitem, že „nějaké zálohy přece má“.
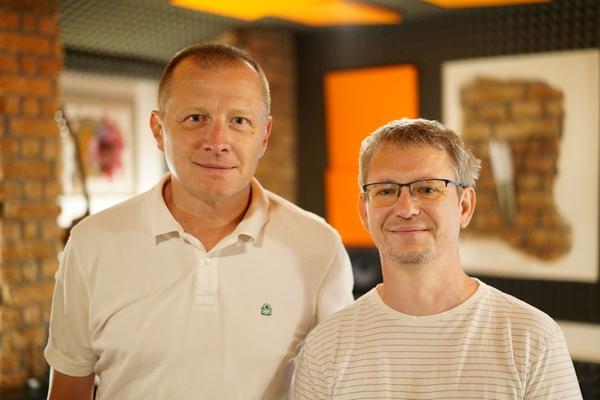
Zleva: Tomáš Pospíchal, Marek Vařil
Tento článek přináší zkrácený přepis rozhovoru z našeho podcastu, který byl vytvořen s využitím automatizované technologie pro přepis řeči. Celý rozhovor si můžete také poslechnout na HR News nebo na Spotify.
Tomáš Pospíchal (Abravito): V aktuálním vydání se zaměříme na firemní data – na to, jak je spolehlivě chránit, správně zálohovat a jaká rizika hrozí, když se k nim firma v krizové situaci náhle přestane dostávat. Podíváme se na to pohledem lidí, kteří firmy řídí a potřebují znát reálná nebezpečí, a ukážeme si konkrétní řešení z praxe společnosti Computer Help. Mým hostem je IT konzultant Marek Vařil. Marku, vítejte v našem studiu.
Marek Vařil (Computer Help): Dobrý den, děkuji za pozvání.
Když se dnes bavíte s menšími a středními firmami, jak moc vážně berou možnost, že by jednoho dne přišly o přístup ke všem svým datům?
Řekl bych, že povědomí roste, ale firmy se dělí do tří skupin: ty, kterým se ještě nic nestalo, ty, které už přišly o nějaká data, a ty, které prošly masivním zašifrováním. Podle toho se pak odvíjí i jejich přístup k celému zabezpečení.
Setkáváte se s tím, že firma tvrdí, jak má vše skvěle pod kontrolou, ale většinou to tak není?
Většinou tato informace pochází z managementu firmy, ale místní IT pracovníci si to tolik nemyslí – záleží na jejich odbornosti. Většinou management nemá představu o tom, jaká rizika dnes existují a co by jim to mohlo způsobit.
Kdybychom se na to podívali i tím úhlem pohledu, že cybersecurity je dnes velké téma, je to mediálně zajímavé téma a možná trochu nadhodnocené oproti naší realitě?
To si úplně nemyslím, protože to povědomí těch firem o útocích už je dneska velké a rozhodně bych řekl lepší než před deseti lety. Ale taky dnes ty útoky jsou mnohem sofistikovanější než před deseti lety.
Ale i tak, jak to typicky začíná? Je to nějaký klasický ransomware, e-mailový útok?
Může to být jedna z variant, které jste popsal. Může to být také tak, že paní účetní pošlou e-mail, kterým na ni nějakým způsobem vyvíjejí psychický nátlak, například tím, že je nějaká krizová situace. Nebo jí pouze pošlou e-mail, na který ona klikne. A pokud firma nemá dobře nastavená bezpečnostní opatření, uživatel klikne a něco nainstaluje, protože je třeba přihlášený pod právy administrátora, což bývá v menších firmách celkem běžné.
Já vím, že teď mluvím trochu ve stereotypech, ale z vaší zkušenosti jsou ty útoky automatizované, nebo spíše cílené?
Záleží. Já věřím, že je to kombinace obojího. Mají připravené nástroje, které vyhledávají a útočí na určité typy systémů a různé zranitelnosti, ale potom za tím samozřejmě sedí i útočník, který případně útok koriguje tak, aby dosáhl svého cíle.
To znamená, že tuší, co je to za firmu, jak je velká, o kolik si může říct?
Ano, přesně tak. Oni si víceméně nejdříve udělají profil té firmy, pokud na ni chtějí cílit. Zjistí si, kolik má zaměstnanců, jaké má zisky a tak dále, jestli se jim to v podstatě vyplatí.
Už jsem zažil i firmu, která byla nějakým způsobem zašifrovaná, a dokonce kontaktovala přímo linku toho útočníka. Protože neměla bezpečně uložené zálohy, nemohla se k nim bez rozšifrování nějakým způsobem dostat. Byli tedy ochotni zaplatit výkupné. A ten útočník věděl, jaký mají zisk, jaký mají obrat a tak dále, a určil jim částku, kterou chtěl, aby zaplatili.
Oni se po několika dnech vyjednávání s ním domluvili na jiné částce, kterou zaplatili, a útočníci jim opravdu dali dešifrovací klíč. Takže i tak to může fungovat.
Jak to ale potom vypadá v realitě, když podobný útok proběhne? V pondělí ráno přijdou lidé do firmy a nic nefunguje, nebo jak to může vypadat?
Ano, je to tak. Záleží na tom, jak moc je infrastruktura útokem zasažená. Když je zasažená hodně, tak vám nebude fungovat pomalu ani internet. Když je zasažená méně, nebudou fungovat nějaké konkrétní služby, třeba file server, na kterém máte data, dokumenty a tak dále.
Většinou to pak bývá tak, že nám zavolá informatik, zjistí, že se něco děje, a buď má ještě někde zálohy, které může obnovovat, a my mu s tím samozřejmě pomůžeme, anebo pokud nemá zálohy, které by mohl obnovovat, je potřeba kontaktovat útočníka.
Z toho, co jste řekl, chápu, že jsou různé typy záloh. Tak se ptám opravdu hodně naivně: obnovitelné, neobnovitelné. Chápu to tak, nebo je to jinak?
Spíš jde o to, kde jsou umístěné a jak jsou chráněné proti jejich zneužití nebo zašifrování.
Takže to znamená, že jsou ještě dostupné pro tu napadenou stranu?
Ano, přesně tak. I po útoku můžete mít zálohu, která je proti těmto útokům chráněná.
Ještě zůstaňme u záloh. Jak se bránit proti jejich vykradení? A co s tou ochranou?
To je dnes poměrně zajímavé téma. I při některých certifikacích ISO je potřeba mít data chráněná proti vykradení. Je to o tom, že si zákazník svá data zašifruje proti zneužití. Pokud by vám například útočník zálohy zcizil, může vás vydírat tím, že zveřejní vaše know-how, použije ho a tak podobně.
Pokud máte immutable backup, který je sice neměnitelný, ale nemáte ho chráněný vlastním šifrovacím klíčem, útočník se k těm datům může dostat. Když ale máte data jednak immutable a jednak zašifrovaná vlastním klíčem, který máte někde v trezoru nebo ho má IT pracovník v nějakém keypassu, chráníte data. A když je budete potřebovat, klíč máte. Nikdo jiný ho vlastně mít nemá. Je to ochrana proti tomu, aby někdo nemohl vaše data zneužít.
A dají se ty zálohy také testovat, jestli jsou v dobré kondici proti tomuhle vykradení?
Testovat proti vykradení asi úplně ne, ale dají se testovat na to, jestli jsou obnovitelné. Můžete mít krásný backup, který je immutable, zašifrovaný vlastním klíčem a uložený na více místech. Pokud ale nevíte, jestli ho v době, kdy ho budete nejvíc potřebovat, dokážete obnovit, a jestli vám zároveň naběhne operační systém a budou fungovat služby jako předtím, máte vlastně jenom půlku.
Máte data, ale nevíte, jestli je dokážete použít. Pokud si obnovu nikdy nevyzkoušíte, nevíte, jestli skutečně funguje. Některé firmy to dělají neautomatizovaně – informatik jednou za čas vezme nějaký starší server a zkusí na něj zálohu obnovit. Dnes ale existuje i automatizované testování, kdy si můžete nastavit, až do jaké úrovně se má obnova ověřovat.
Máme třeba firmy, které využívají naše služby a u kterých jsme schopni zálohy testovat až do stavu, kdy se obnoví operační systém, naběhne, lze se do něj přihlásit a ověřit, že konkrétní služby, které server poskytuje infrastruktuře, skutečně fungují. To je podle mě dnes velké téma. Pokud máte data, ale neumíte je obnovit, útok bude vlastně úspěšný. A to je situace, kdy vám může stát fabrika nebo celý provoz, protože úskalí, která musíte při obnově překonat, mohou být různá.
A ve chvíli, kdy nejsou chráněné ani ty zálohy a jsou napadené, co pak? Zbývá výkupné?
Zbývá výkupné nebo celou firmu postavit od znova.
To je docela fatální řešení. Setkal jste se s tím?
Ano, setkal jsem se u jednoho zákazníka, který byl napaden. Vlastně více než tři čtvrtě roku jsme celou jeho infrastrukturu dávali do pořádku a řešili, jak některá data získat zpátky. Ten útok byl velmi sofistikovaný. Data byla zašifrována několika způsoby. Nebyl to jeden konkrétní způsob, ale útočník použil dva různé způsoby šifrování.
Majitel firmy nebyl ochotný zaplatit celé výkupné, protože to nebyly malé částky. Byla to velká firma tady v republice a prostě nebyl ochotný to zaplatit. Tím pádem se to celé postavilo od základu.
Čistě ze zajímavosti: vyplatilo se to podle vás?
Svým způsobem ano. I když to může znít nelogicky, tím, že se to postavilo celé znova, se to udělalo mnohem korektněji, než to bylo. Protože tím, že firma ty věci budovala různě – tu potřebovala tuhle část, tak ji vytvořila, potom zase jinou část – jsme měli ve výsledku představu o tom, co potřebují, kam to má směřovat a jaké služby využívají. Takže bylo mnohem lépe definované celé prostředí, které potom zákazník dostal.
Takže se to nakonec vyplatilo.
Na jednu stranu ano, ale byly to velké finanční investice z jeho strany do toho, kolik času jsme na tom strávili a kolik ho to stálo na zisku.
Když dostanete otázku hned po útoku od klienta: „Mám to zaplatit, nebo ne?“ Co mu doporučujete?
Musí se udělat nějaká analýza toho, jak moc jste zasaženi. Pokud vám to zasáhlo nějakou část infrastruktury, která není z vašeho úhlu pohledu kritická, a jsme schopni třeba během několika dnů vybudovat nové řešení a paní účetní mezitím dopíše nějaké dokumenty, které má v papírové podobě..., tak to ještě jde.
Ale pokud je firma zasažená natolik, že už to vlastně nejde, protože nemáme kde brát, je to dnes mnohem větší problém. Firmu to zasáhne i z toho důvodu, že před dvaceti lety bylo všechno v papírové podobě. Dnes už máte všechno v digitální podobě. Kdyby se takový útok stal před dvaceti lety, napadne vám třeba jeden systém. Dnes ale firmy mají třeba deset systémů, které využívají.
Ještě se zkusíme vrátit k zálohám, o kterých jste mluvil, že mohou být napadené také. Stává se i to, že firmy zjistí až při útoku, že zálohy byly napadené, i když žily v tom, že jsou v bezpečí?
Ano, stává se to. A hlavně většina těchto útoků aktivně vyhledává vaše zálohy právě proto, aby vám je zničila a byla větší pravděpodobnost, že jim zaplatíte výkupné.
Že vás odstřihne úplně.
Přesně tak. Dnes existuje několik zálohovacích softwarů a mají typizované soubory, do kterých data ukládají. Takže se dá říct, že tahle koncovka patří zálohovacímu softwaru. Nebo útočníci najdou v infrastruktuře zařízení, která jsou primárně určena pro zálohy, takže dokážou cílit na tato zařízení, případně na software, který data zálohuje.
A chápu to tak, že to je v případě, kdy jsou ty zálohy přímo ve firmě, anebo mluvíme teď o případě, kdy jsou mimo firmu?
Bavíme se o tom, kdy jsou ta data ve firmě.
Takže vaše doporučení – dobře, teď lehce neobjektivně, protože jste dodavatel těch řešení – je dát zálohy, tedy data, i mimo firmu?
I mimo firmu. A je spousta možností, jak ta data dát mimo firmu. Může to být obyčejné řešení typu: mám pásku, dávám si to na pásku, a buď ji nosím do banky, nebo mám nějakou další lokalitu, kam ji jednou za měsíc umístím. Mám tak jistotu, že se aspoň k nějakým datům můžu vrátit. Dnes bych ale řekl, že jsou dostupnější služby nějakých cloudových řešení nebo off-site záloh.
Cloud podle vás jednoznačně bezpečné řešení?
Ano i ne. I dnes jsou známé útoky na cloudové poskytovatele, kdy prostě přišli o nějaká data a tak podobně. I Microsoftu se občas stane, že ztratí nějaká data z MS 365 nebo něco takového. I Google nebo AWS určitě budou mít nějaký takový incident. Takže ano, cloud je určitě svým způsobem bezpečnější pro zálohy, ale má to i svoje úskalí. Není to stoprocentní.
Marku, zmínil jste pojem neměnnost dat při zálohách. Chápu správně, že jde o zálohu, do které už není možné zasahovat?
Ano, je to v podstatě správně. Je to o tom, že immutable backup čili neměnitelná záloha, je záloha, která je jednak chráněna proti ransomware útokům a jednak proti interním zaměstnancům ve výpovědi, kteří by chtěli firmu poškodit. Oproti backupu, který není nijak chráněný a je smazatelný nebo zašifrovatelný, je tento po dobu, kterou určíte, prostě neměnitelný.
Jak se nastavuje doba, po kterou to nejde změnit?
U těchto záloh jde většinou o poslední záchranu, takže si tam necháváte týden, maximálně čtrnáct dní. Vždycky chcete obnovovat poslední zálohu, protože při útoku chcete přijít o co nejméně dat. U běžných záloh bývá retence delší, protože je potřebujete například pro obnovu souboru, který někdo omylem smazal.
Takže varianta relativně pozitivní: zálohu mám, dostanu se k ní, není napadená. Ale potom dostat firmu zase do provozu, vše nahodit – je to náročná záležitost?
To samozřejmě záleží na daných softwarech, které mají určité funkcionality a tak dál. Dnes už je samozřejmě obnova těchto záloh mnohem jednodušší než dřív, protože média, na kterých mohou být zálohy uložené – ať už jsou to SSD disky, nebo infrastruktura – jsou dnes poměrně rychlá. Máte třeba deseti- nebo více gigabitové síťovky a tak dále.
Záleží samozřejmě na velikosti firmy a na tom, kolik je ochotná do toho investovat. Takže ty obnovy mohou být v řádu minut až hodin. Určitě se nebavíme třeba o týdnech, to si myslím, že dnes už není až tak běžné.
Je tam ale nějaké místo, kde vzniká nejvyšší časová ztráta?
Ve firmách, kde je provoz, účtárna nebo zpracování dat, bývá požadavek na co nejrychlejší obnovu, protože pokud stojí například fabrika, utíkají peníze každou hodinu, vlastně každou minutu. Vždy záleží na velikosti firmy, množství dat a na tom, jak rychlou obnovu potřebuje. V zálohování tomu říkáme RTO a RPO – tedy čas a množství dat, které můžu ztratit. Firma by proto měla mít plán a určit, které systémy jsou kritické a které se budou obnovovat jako první, například personalistika, účtárna nebo výrobní systémy, zatímco archivní fileserver může počkat.
Proč by firmy měly volit lokálního poskytovatele těchto služeb, když opravdu existují velké cloudové mezinárodní a národní služby?
Je to v podstatě asi o tom, že nechtějí, aby jejich data byla mimo Českou republiku. To může být jeden důvod.
To znamená, že to chtějí například úřady nebo stát?
Ano, v některých případech je to dané i zákonem, myslím. A některé firmy prostě chtějí mít ta data tady u sebe. Jsou to některé státní subjekty i nestátní subjekty. A samozřejmě výhoda je třeba i v tom, že ta data jsou tady a existuje nějaký přístup té firmy k zákazníkovi. Buď se znají, spolupracují, nebo vedení nějakým způsobem chce, aby ta data byla tady.
Vy jste mě úplně zaskočil před natáčením, když jste říkal: „Tak fajn, my sedneme do auta a ta data klidně zákazníkovi přivezeme.“ Mně to přišlo jako v devadesátkách, pardon.
Když potřebujete firmu obnovit a máte desítky terabajtů dat, může být mnohem rychlejší nahrát je na velký disk, přivézt autem a začít rovnou obnovovat, než je stahovat přes internet. I s gigabitovým připojením by stahování deseti terabajtů nějakou dobu trvalo. Samozřejmě záleží na rozsahu útoku – pokud útočník zničil i backup server, musíme ho nejprve znovu vybudovat. I na to máme technické řešení připravené tak, abychom mohli obnovovat co nejdříve.
Hraje ve vašem byznysu také aktuální legislativa, myslím teď například NIS2?
Ano, určitě.
V jaké podobě?
Je tam daleko větší důraz na to, jak jsou zálohy koncipované, jestli jsou chráněné proti ransomwaru a zda zákazník testuje jejich obnovitelnost. Nestačí mít zálohovaná a chráněná data, firma musí také vědět, že je v případě potřeby dokáže obnovit, a jak dlouho jí to bude trvat.
Vyjmenoval jste ty nejčastější důvody, proč si firmy myslí, nebo naopak nevědí, že legislativu nesplňují.
Ano, přesně tak. Máme i kolegu, který se přímo NIS2 zabývá, a spolupracujeme ještě s externí firmou, která dělá audity v této oblasti. Ta řekne: „Ano, podle NIS2 spadáte do této a této kategorie a měli byste to mít ošetřené tak a tak.“ Takže jsme schopni nabídnout ucelenou podporu v tomhle směru.
Je podle vás ve firmách stále platí, že za cybersecurity odpovídá IT, nebo by se do ní měl zapojovat i management, finance či majitel firmy?
Je to vlastně zodpovědnost všech. Protože dnes už to není jenom věc IT, ale je tu obecné povědomí, že takové věci se dějí. Myslím si, že firma, která si váží svých dat, k tomu přistupuje mnohem zodpovědněji než firma, která si svých dat neváží.
No, ale kde je ta hranice?
Ono je to strašně těžké. Je to zase o velikosti firmy, o nějakém zájmu vedení i zaměstnanců, o tom mít to správně nastavené a být proti tomu chráněný. Protože nejnebezpečnější je lhostejnost a to, že si lidé myslí: „Jo, my to máme dobře.“
Nebo o tom, že se to ještě nestalo.
Častým problémem je představa, že v případě útoku stačí koupit nové počítače a začít znovu. Ve skutečnosti by firma přišla o smlouvy, data a další důležité informace a musela by začínat prakticky od nuly, což znamená velké časové i finanční náklady. Jeden ze zákazníků si to uvědomil právě při debatě o tom, co by po takovém útoku musel všechno znovu vybudovat, a následně nasadil řešení, které chrání jeho zálohy proti ransomwaru.
Tohle mě docela zajímá: jak se dá ekonomicky určit rozumná úroveň ochrany?
Vždycky je to o nějakých investicích. Je to o tom uvědomit si a říct si, kolik bych ztratil tím ransomwarem. A my si z toho občas děláme srandu, že vlastně na novém serveru do hospody nepřijedete a že většinou si majitelé koupí pěkné auto, než aby investovali do infrastruktury, která jim tohle přesně ochrání.
A když se bavíme o firmách, které mají někde kolem stovky zaměstnanců, bavíme se o tisících, desetitisících, statisících ročně? Já vím, že je to strašně zjednodušené.
Je to velmi individuální. Některé firmy jsou ochotné do ochrany dat investovat i přesto, že mají jen několik zaměstnanců, jiné do ní investovat nechtějí, dokud nezažijí útok nebo ztrátu dat. Po takové zkušenosti si ale firmy většinou mnohem více uvědomují rizika.
Například když účetní přišla o počítač, firma přišla i o všechna data, která na něm měla, a jejich obnova znamenala měsíce práce navíc. Dnes už proto většina firem zálohuje i počítače zaměstnanců – při problému lze data obnovit během desítek minut až hodiny a případná ztráta se omezí na několik hodin práce.
Myslím si, že dnes už by to mělo být i tak, že potom takový incident jde vlastně na vrub toho, kdo za něj zodpovídá. A za to nezodpovídá jenom ta paní, informatik, ale i manažer a potažmo majitel firmy.
Vnímá se také to, co se děje na geopolitické úrovni? To znamená, že firmy, když mají data v cloudu, uvažují o tom, aby ta data byla například pouze v Evropské unii?
Spousta firem si dnes uvědomuje, že ani data uložená v Microsoft 365, SharePointu nebo Teams nejsou automaticky v bezpečí a potřebují je zálohovat. Dříve se firmy snažily přesouvat data do cloudu, dnes se naopak stále častěji vracejí k tomu, že si cloudová data zálohují zpět k sobě nebo do jiného cloudu.
Může totiž dojít ke ztrátě dat i u velkého poskytovatele, jako je Microsoft, případně mohou být některé služby z geopolitických či jiných důvodů dočasně nedostupné. Firmy proto kombinují vlastní on-prem infrastrukturu, cloudové služby a zálohy na více místech, například i do jiného cloudu.
On-prem, prosím, vysvětlíte to posluchačům?
Je to pojem pro infrastrukturu, kterou máte u sebe v budově, oproti cloudové, kdy ji máte mimo svoji budovu.
Ve druhé polovině roku 2026 bych neměl vynechat AI a cybersecurity. Je to mediální bublina, nebo si myslíte, že je to budoucnost, nebo současnost?
Já bych řekl hlavně, že dnes útočníci využívají AI k tomu, aby jim pomohla s útokem a automatizují vlastně ty...
V čem? Zrychlují to?
Zrychlují útoky a lépe odhalují možnosti, kudy se do firmy dostat. Můj kolega měl zkušenost s firmou, kterou napadli, a po zaplacení byli útočníci dokonce ochotní říct, kudy se do ní dostali. Spousta firem si po útoku myslí, že už se to nebude opakovat, ale pokud neodstraní problémová místa, mohou zaútočit znovu. Máme i případy firem, které byly zašifrovány dvakrát po sobě.
Dali jim slevu?
Podruhé. Nedali jim slevu, ale už třeba ta firma měla lépe zajištěné zálohy.
Útočníci jsou vždycky napřed. Je to stejné jako u trestné činnosti – policie nebo ta „dobrá strana“ je vlastně pozadu v tom, jakou má útočník výbavu a jaké má technické znalosti. Navíc jsou to také ajťáci, jen je baví jiná strana té samé mince. Pokud se zaměřují na konkrétní způsob, jak firmu napadnout, svoje mechanismy zdokonalují a AI jim pomáhá útoky zrychlit, lépe cílit a automatizovat.
AI ale samozřejmě může pomáhat na obou stranách. I manažer firmy se může AI zeptat na doporučení a best practice pro zabezpečení své firmy. Dostane například doporučení na pravidlo 3-2-1-0-0, zálohování na více místech a další opatření. Myslím si tedy, že AI obecně může jenom prospět.
Když budu netechnický, non-IT manažer, na co bych se měl svých kolegů z IT zeptat, jestli máme z pohledu cybersecurity všechno v pořádku?
Je potřeba se ptát, co všechno zálohujeme, a jestli to pokrývá všechna důležitá data. Zda jsou data na více místech, ne jen na jednom, a jestli je alespoň jedna záloha mimo lokalitu. Nejde totiž jen o ransomware – můžete třeba vyhořet a přijít o všechno. Pokud máte zálohu ve stejné serverovně jako produkční infrastrukturu, přijdete o ni stejně.
Dnes se doporučuje mít nezávislé zálohy alespoň na dvou až třech místech a na dvou až třech různých typech médií, například na pásce, v cloudu nebo na rotačních discích. Můžete tak mít zálohy v lokalitě, mimo lokalitu a třeba ještě v cloudu. Když je pak útok namířený na jeden zálohovací repozitář, je menší pravděpodobnost, že zasáhne i ty ostatní.
A kdybyste měl říct nějaký zajímavý mýtus, který jste slyšel o tom, že naše data jsou opravdu v bezpečí a my jsme v pohodě?
Jeden zákazník si například myslel, že když má data na Samba úložišti zašifrovaná 7 zipem, je jeho záloha dostatečně chráněna. To sice chrání data proti vykradení, ale ne proti přepsání nebo zašifrování. Lidé často až při bližším pohledu zjistí, že řešení, které považovali za dobré, má zásadní slabiny. I IT pracovník by se proto měl proaktivně zajímat o možnosti ochrany dat a nespoléhat jen na absolvovaná školení.
Jak bych jako majitel firmy měl poznat, že jsem na případný útok alespoň slušně připraven?
Je to o tom, že vlastně uděláte to, o čem jsme si dnes povídali. A pokud byste měl pocit, že jste splnil všechny tyhle věci, o kterých jsme se bavili, mohl byste mít dobré svědomí, že jste ze svého úhlu udělal maximum pro to, aby vás tohle postihlo co nejméně.